Scope — именованный набор claims, которые клиент может запросить о пользователе. Здесь вы создадите scope в консоли администратора и выдадите его клиенту. Нужен тенант. Поля и правила описаны в разделе Scope.
Предварительные требования
- Тенант, выбранный в переключателе тенантов консоли.
- Claims, которые должен отдавать scope, и короткое описание каждого для экрана согласия.
1. Откройте Scopes
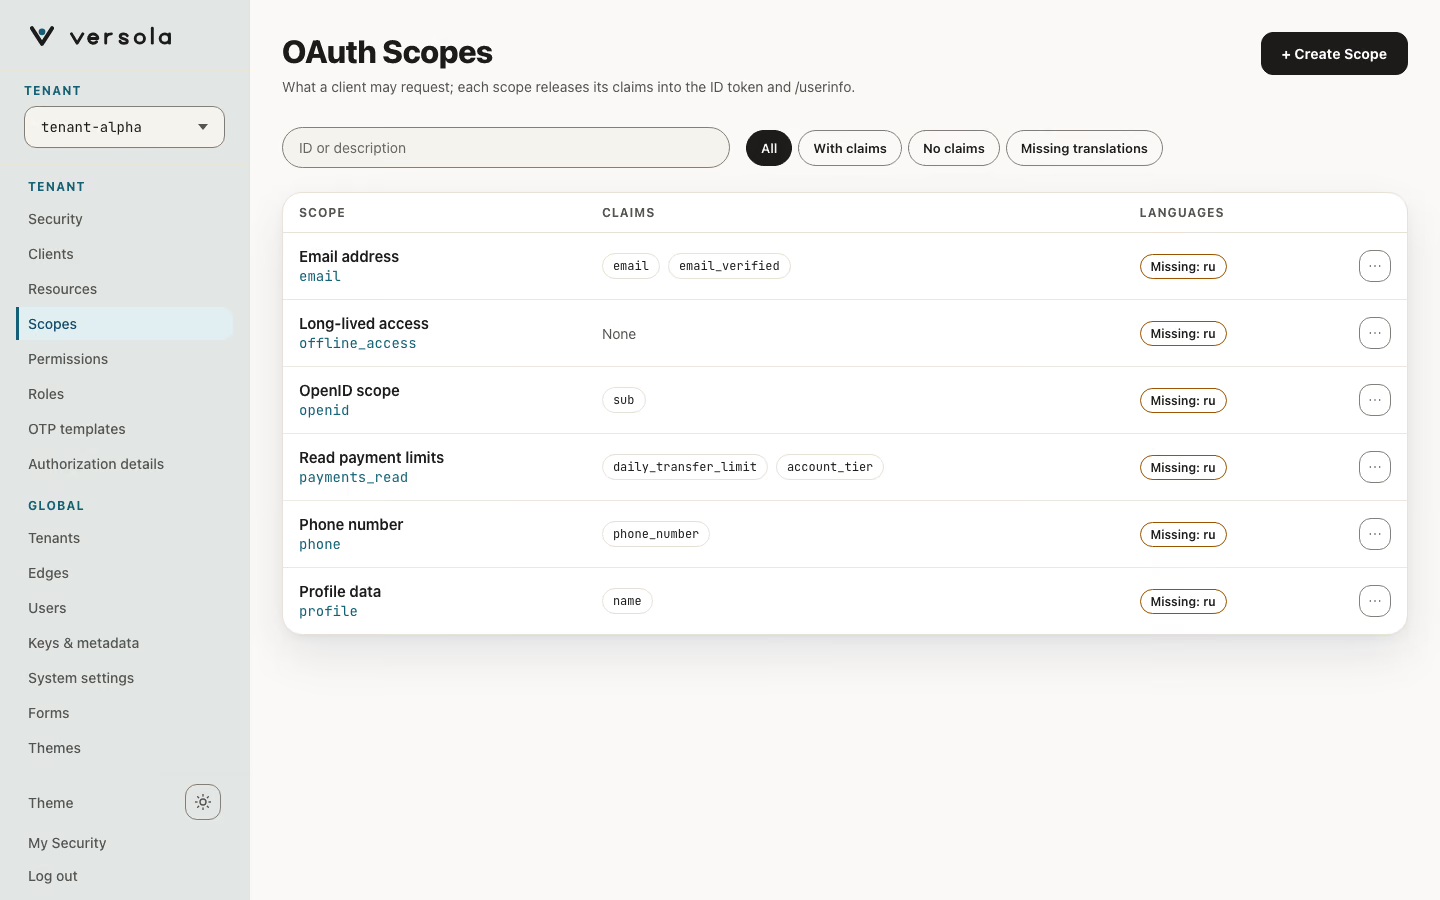
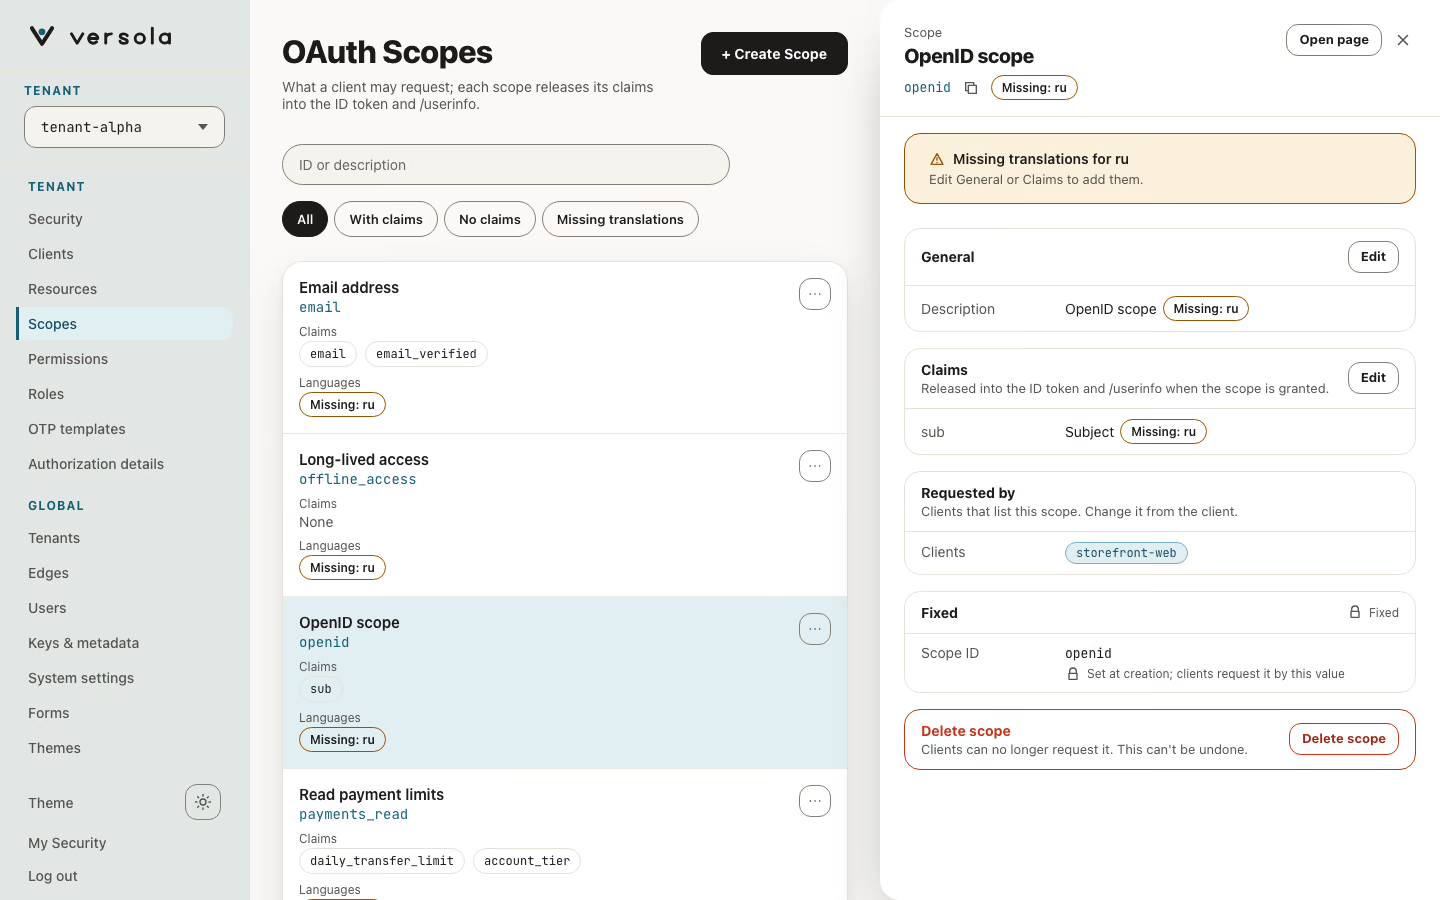
Откройте Scopes в нужном тенанте. Страница называется OAuth Scopes. На карточке — описание и ID scope. Раскройте карточку, чтобы увидеть claims.
2. Начните новый scope
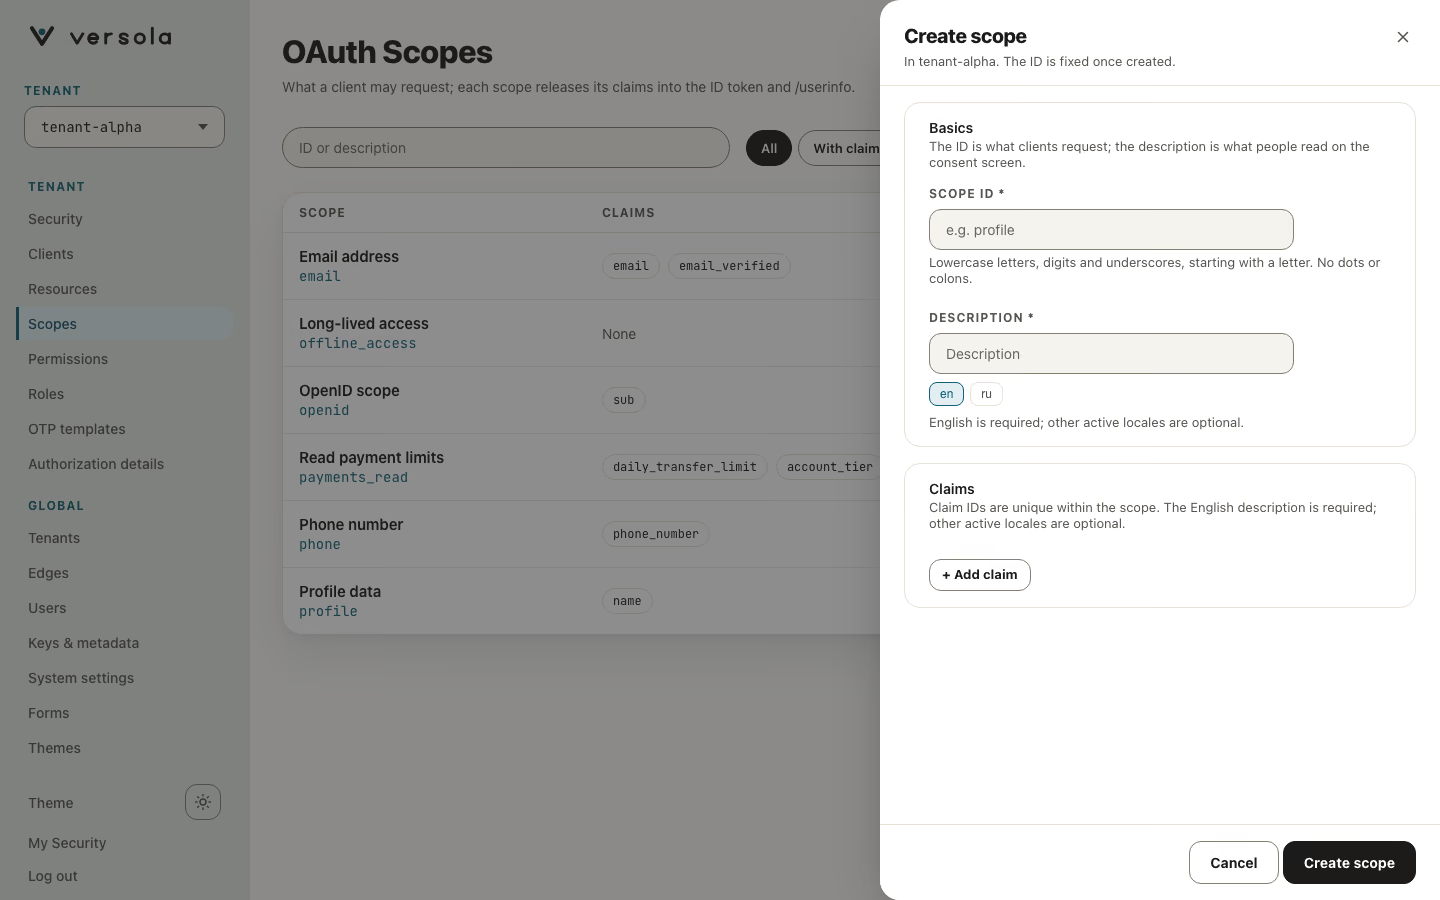
Нажмите + Create Scope.
3. Заполните scope
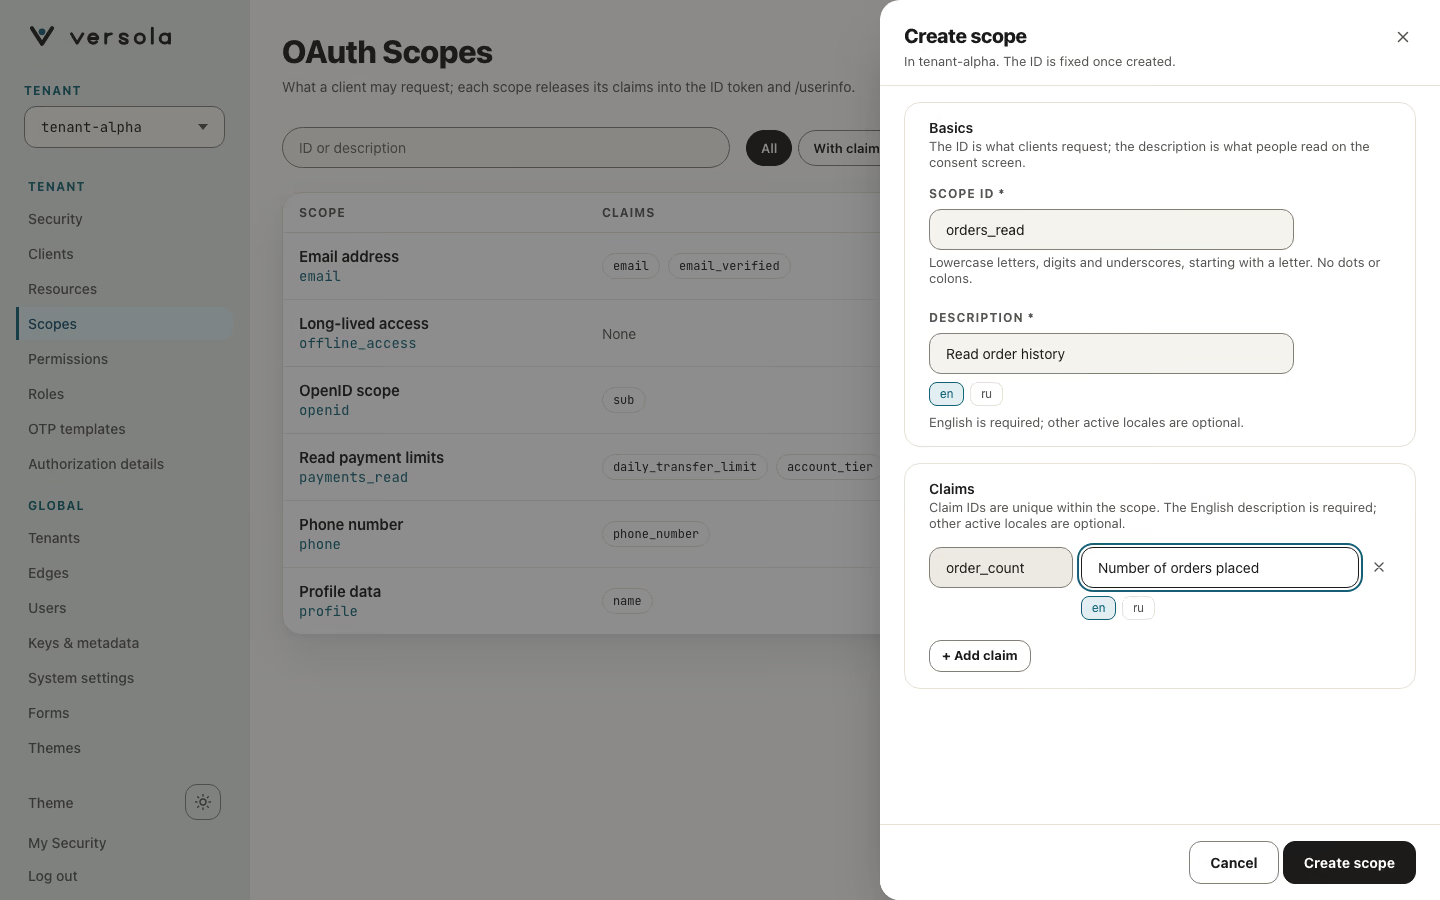
- Scope ID: строчные латинские буквы, цифры и подчеркивания, первый символ — буква, например
payments_export. Двоеточия, точки и дефисы отклоняются, поэтомуpayments:export— недопустимый scope ID. Позже ID изменить нельзя. - Description: текст, который пользователь видит на экране согласия. Вкладки под полем, здесь
enиru, — это языки, включенные в Locales на странице System settings. Английский обязателен. - Claims, если нужны. Введите Claim ID — имя claim пользователя, который нужно отдавать, например
email. Добавьте его описание и нажмите Add Claim. Повторите для каждого claim. Для Claim ID те же правила символов, что и для scope ID.
4. Создайте scope
Нажмите Create Scope. Scope появится в списке. Если ID или claim не подходят под правила, Central API отклонит сохранение, а консоль покажет ошибку.
5. Выдайте scope клиенту
Пока клиенту не разрешено запрашивать scope, он ничего не делает. Откройте клиента, нажмите Edit в его разделе Scopes и включите scope. См. Клиент. У service app scope нет, для него используйте разрешения.
Изменение и удаление scope
Нажмите карандаш на карточке, чтобы изменить описание или claims. ID не меняется. Крестик удаляет scope после подтверждения. Клиенты сохраняют ID в своих списках scope, но он больше не отдает ни одного claim, поэтому уберите его и там.
Что дальше
- Как зарегистрировать клиента: выдать scope.
- Scope: как
authотдает claims вuserinfoи в ID token. - Как зарегистрировать разрешение: управлять доступом к вашим API.