Тенант — это пространство имен. Ему принадлежат клиенты, ресурсы, scope, разрешения и роли, и они изолированы от других тенантов. У тенанта есть и настройка, которую нельзя поменять после создания, — профиль безопасности. Общая картина описана в разделе Сущности.
| Поле | Значение |
|---|---|
| Tenant ID | Строчные буквы, цифры и дефисы, начинается с буквы. Неизменяем. |
| Description | Произвольная подпись, которую показывает консоль администратора. Если пусто, консоль показывает ID тенанта. |
| Security profile | FAPI 2.0 (recommended) или Standard. Выбирается при создании тенанта и потом не меняется. По умолчанию — FAPI 2.0 (recommended) (fapi2). |
| Edge (Optional) | ID развертывания edge или None (Central only). Если задан, тенант назначен этому edge. |
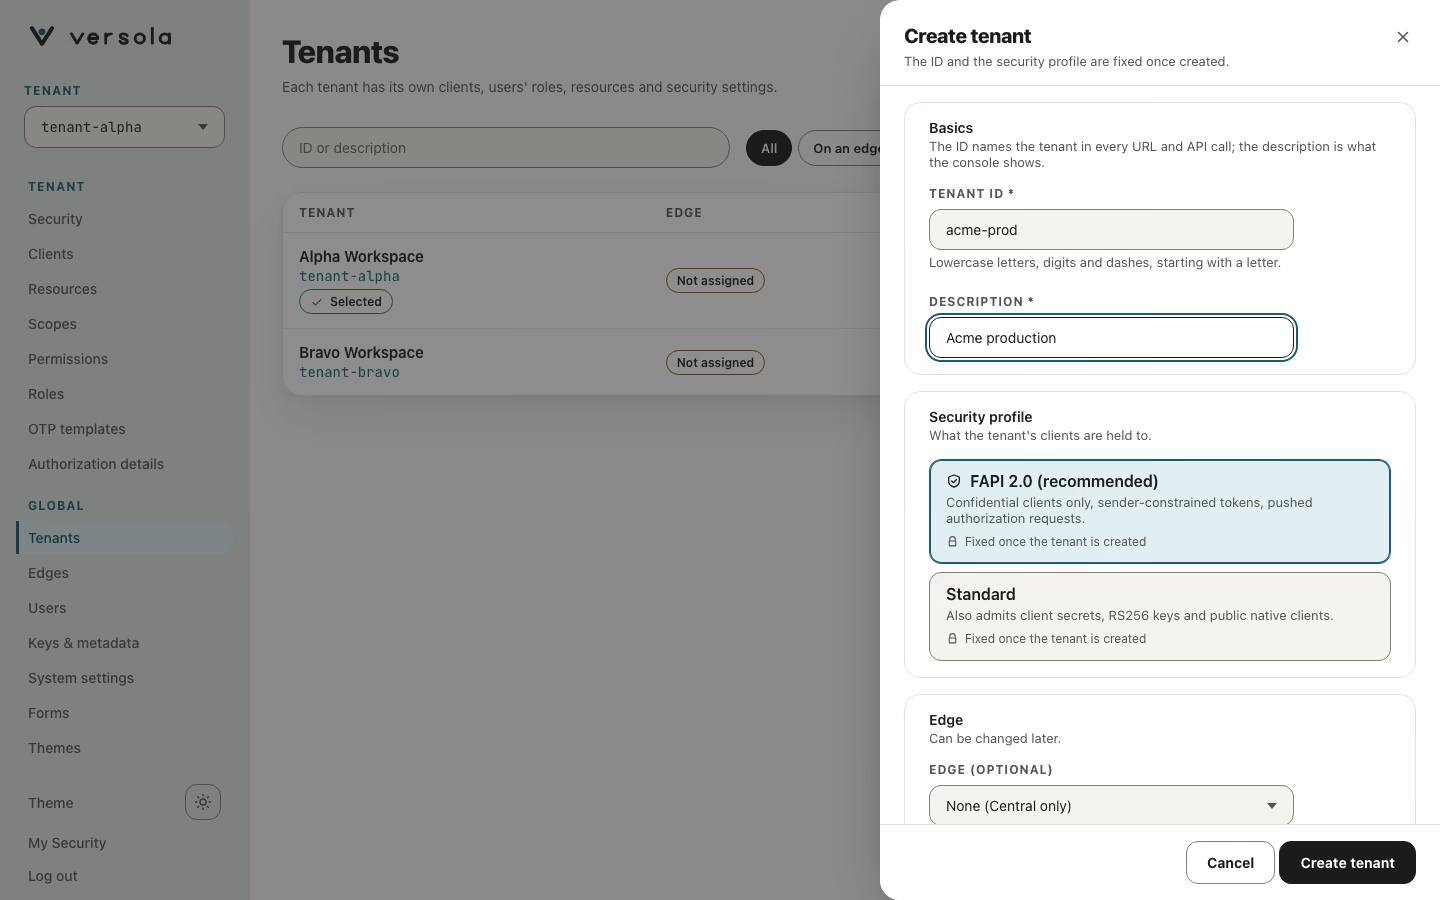
Профиль безопасности
Профиль решает, какие клиенты тенант допускает и насколько строго auth относится к их запросам. Под полем консоль поясняет каждый вариант:
| Вариант | Подсказка в консоли | Что допускается на уровне клиента |
|---|---|---|
| FAPI 2.0 (recommended) | Confidential clients only, sender-constrained tokens, PAR. Fixed once the tenant is created. | Клиенты, которые аутентифицируются ключом или сертификатом. Без client secret, без публичных клиентов, без ключей подписи RS256. |
| Standard | Also admits client secrets, RS256 keys and public native clients. Fixed once the tenant is created. | Все перечисленное выше, а также client secret, ключи подписи RS256 и публичные нативные клиенты. Не рекомендуется: оставлен только для совместимости с клиентами, которые не могут выполнить требования FAPI 2.0. |
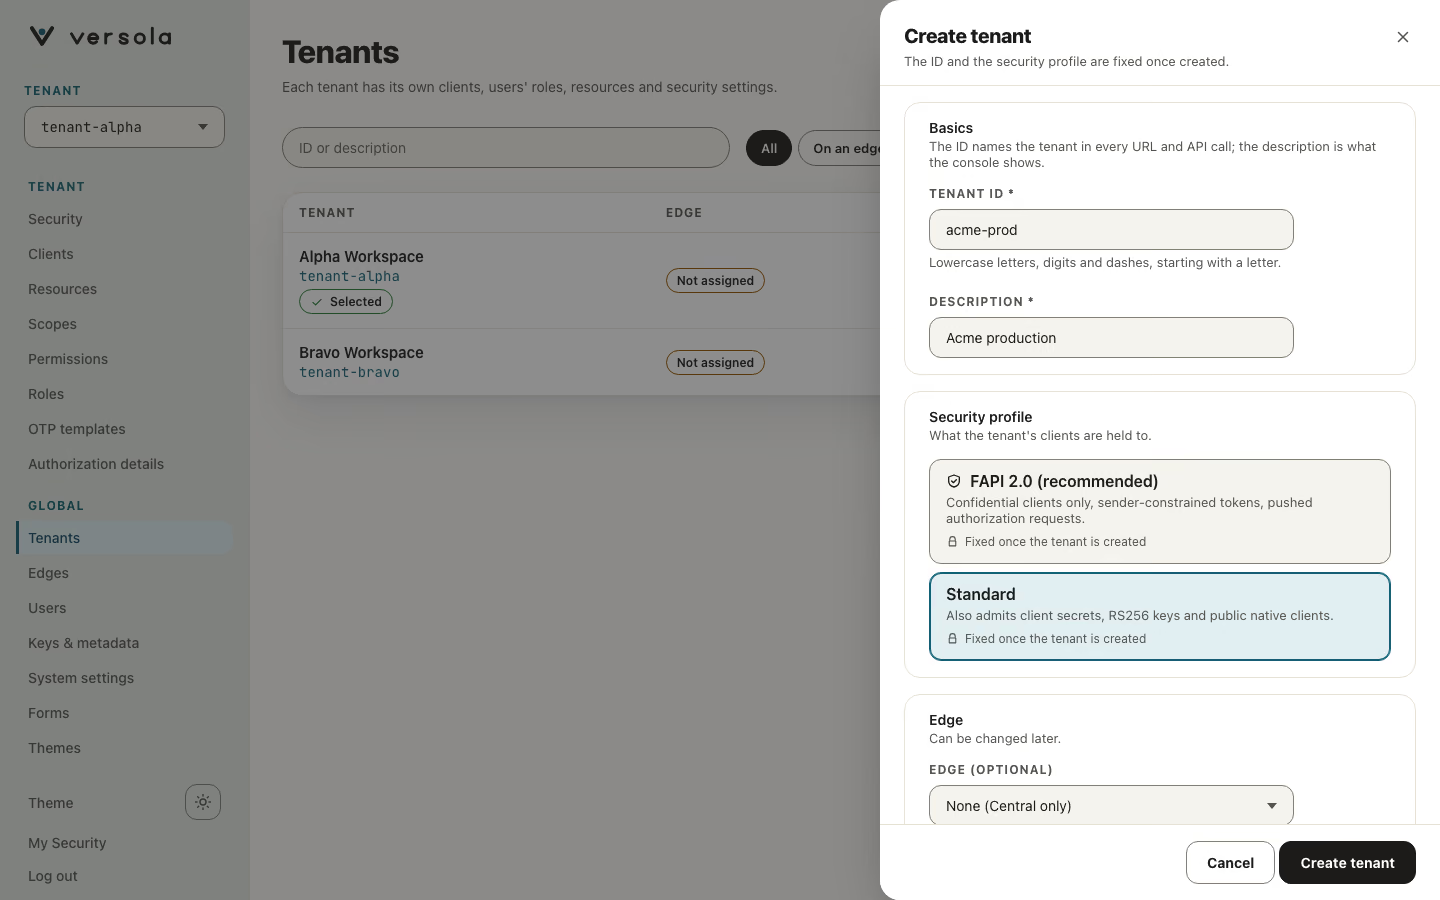
После создания профиль не меняется: при редактировании тенанта поля Security profile нет, а Central API отклоняет другое значение. Чтобы перевести клиентов на другой профиль, создайте новый тенант и зарегистрируйте клиентов заново.
Профиль влияет на мастер создания клиента. На тенанте Standard панель плана добавляет заметку «This tenant is not FAPI 2.0», а сервисное приложение может использовать client secret. На тенанте FAPI 2.0 сервисное приложение выбирает между ключом и сертификатом. Страница клиента показывает, соответствует ли клиент FAPI 2.0, независимо от профиля его тенанта. Полный список правил — в разделе Профили безопасности, клиентская сторона — в Клиенте.
Что показывает список тенантов
Таблица Tenants содержит колонки Tenant, Edge и Security profile; профиль показан бейджем FAPI 2.0 или Standard. Выбор строки открывает боковую панель с описанием, edge и карточкой Security settings, где виден Signing key тенанта: kid ключа, которым подписываются его токены, или Default key, если ключ не выбран (тогда auth подписывает своим настроенным закрытым ключом); кнопка Open security settings ведет на Security. Группа Fixed в панели показывает ID тенанта и профиль безопасности. Чтобы сменить ключ подписи, см. Keys & metadata.
Edge
В списке Edge (Optional) — развертывания edge, известные консоли. Оставьте None (Central only), если вы управляете конфигурацией без запущенного edge. Веб-приложения и мобильные или десктопные приложения работают через edge, см. Клиент.
Два тенанта могут независимо зарегистрировать клиента web-app без конфликта — client ID, resource ID, scope ID, permission ID и role ID уникальны только внутри тенанта.
Пользователи — единственное исключение: они не привязаны к тенанту. У человека одна идентичность на всю платформу; от тенанта зависит только то, какие роли эта идентичность в нем занимает. См. Пользователь.